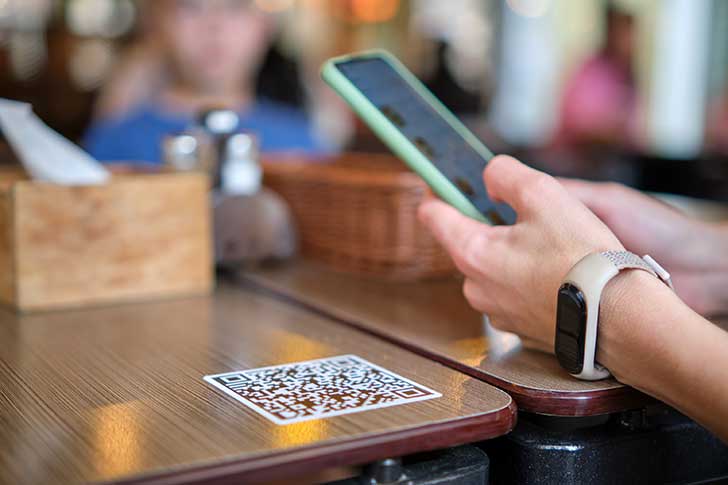
QR codes : derrière le carré noir, le piège possible
Ils permettent de consulter la carte d’un restaurant, de payer un stationnement, d’accéder à un billet, de télécharger une application ou encore d’obtenir des informations sur un produit. En quelques années, les QR codes se sont installés dans le quotidien au point de devenir presque invisibles. Un smartphone, un scan, et l’utilisateur est immédiatement dirigé vers un contenu en ligne.
Cette simplicité constitue précisément leur principal intérêt. Mais elle peut aussi devenir une faiblesse lorsque le QR code a été créé ou remplacé par un escroc.
Le phénomène porte désormais un nom : le « quishing », contraction de QR code et de phishing, ou hameçonnage. Le principe est comparable à celui d’un courriel ou d’un SMS frauduleux. La victime est conduite vers un faux site Internet dans le but de lui dérober des informations personnelles, des identifiants ou des coordonnées bancaires. La différence est que le lien malveillant n’apparaît plus clairement dans le message. Il est dissimulé derrière le carré noir et blanc que l’utilisateur est invité à scanner.
Cybermalveillance.gouv.fr a d’ailleurs actualisé en août 2026 ses recommandations consacrées au quishing. Le (vous en avez lu 13%, il reste à lire 87%, de cet article.)
…
Cet article est réservée aux abonnés à RiskAssur-hebdo Privilège